KI ist wahrscheinlich längst in deinem Betrieb angekommen. Vielleicht übersetzt dein Team Speisekarten mit DeepL, erstellt Texte mit ChatGPT oder nutzt Copilot. Dazu kommen Funktionen im PMS, im Revenue Management, im Kassensystem oder im Website-Chatbot, die du gar nicht unbedingt als KI wahrnimmst.
Die Frage ist deshalb nicht mehr, ob du KI einsetzen möchtest. Die Frage ist: Wie gibst du deinem Team verständliche Leitplanken, ohne ein Regelwerk zu schreiben, das niemand liest? Dafür brauchst du einen Überblick über die Anwendungen, eine vernünftige Risikoeinschätzung und eine kurze KI-Leitlinie.
Warum du Schatten-KI nicht einfach laufen lassen solltest
Ohne klare Regeln nutzt schnell jeder seinen privaten Zugang. Eine Gastanfrage kopieren, eine Bewerbung zusammenfassen, interne Zahlen auswerten: Das geht technisch in Sekunden. Ob diese Daten in das jeweilige Tool gehören, wird dabei leicht vergessen.
Genau das ist Schatten-KI: Anwendungen, die im Betrieb genutzt werden, ohne dass du sie freigegeben hast oder ihre Datenverarbeitung kennst. Dein erster Schritt ist deshalb keine Verbotsliste, sondern eine Bestandsaufnahme. Frag in allen Abteilungen nach, welche Tools tatsächlich eingesetzt werden. Auch nach den vermeintlich kleinen Helfern.
EU AI Act: Je höher das Risiko, desto strenger die Regeln
Die europäische KI-Verordnung verfolgt einen risikobasierten Ansatz. Für deinen Alltag in Hotellerie und Gastronomie kannst du dir vier Bereiche merken:
- Minimales Risiko: etwa eine Menükarte übersetzen oder einen allgemeinen Marketingtext entwerfen. Solche Anwendungen lösen normalerweise keine besonderen anwendungsbezogenen KI-Pflichten aus. Datenschutz und Ergebniskontrolle bleiben trotzdem wichtig.
- Transparenzpflichten: besonders bei direkter Interaktion mit einem KI-System und bei bestimmten künstlich erzeugten oder manipulierten Inhalten.
- Hochrisiko-Anwendungen: beispielsweise bestimmte Systeme zur Bewerberauswahl, Leistungsbewertung oder personenbezogenen Aufgabenzuteilung.
- Verbotene Praktiken: dazu gehören bestimmte Formen des Social Scorings und grundsätzlich die Emotionserkennung am Arbeitsplatz, mit gesetzlich vorgesehenen Ausnahmen.
Nicht jede KI-Nutzung muss also überall gekennzeichnet werden. Eine KI-Übersetzung ist etwas anderes als ein täuschend echter Avatar deiner Geschäftsführung. Und eine Textvorlage ist etwas anderes als eine Software, die Menschen automatisch aussortiert.
Wichtig für deine Planung: Die Pflichten gelten gestaffelt. Prüfe Anwendungsbereich, Ausnahmen und aktuelle Fristen anhand der offiziellen KI-Verordnung, statt dich auf pauschale Aussagen zu verlassen.
Was davon betrifft deinen Schweizer Betrieb?
Für die Bearbeitung von Personendaten in deinem Schweizer Hotel ist zunächst das Schweizer Datenschutzgesetz zentral. Ein Gast aus Deutschland oder Italien führt nicht allein aufgrund seiner Herkunft dazu, dass automatisch sämtliche EU-Vorschriften gelten.
Zusätzliches EU-Recht kann aber relevant werden. Bei der DSGVO geht es etwa um gezielt an Personen in der EU gerichtete Angebote oder die Beobachtung ihres Verhaltens. Beim AI Act sind unter anderem Tätigkeiten in der EU und Konstellationen wichtig, in denen die Ausgabe eines KI-Systems in der EU verwendet wird. Eine öffentlich erreichbare Website allein ersetzt diese Prüfung nicht.
Indirekt begegnen dir europäische Anforderungen ohnehin: Viele deiner Softwareanbieter arbeiten grenzüberschreitend. Du solltest deshalb nachfragen, welche Funktionen sie bereitstellen und welche Verantwortung bei dir bleibt.
Schweizer Datenschutz: Fünf Regeln für deine KI-Praxis
Das seit September 2023 geltende revidierte DSG ist technologieneutral. Sobald deine KI Personendaten bearbeitet, musst du Datenschutz berücksichtigen. Dafür braucht es kein separates KI-Gesetz. Die Grundlage findest du im Schweizer Datenschutzgesetz.
- Informieren: Erkläre Gästen, Bewerbenden und Mitarbeitenden verständlich, welche Daten du wofür bearbeitest. Platziere relevante Hinweise dort, wo die Bearbeitung beginnt.
- Datenschutzfreundlich einstellen: Erfasse nur notwendige Angaben. Lass Gesprächsaufzeichnungen nicht einfach standardmäßig mitlaufen.
- Profiling sorgfältig prüfen: Automatische Bewertungen von Gästen oder Teammitgliedern brauchen besondere Aufmerksamkeit. Je nach Konstellation können zusätzliche Voraussetzungen gelten.
- Automatisierte Einzelentscheidungen erkennen: Entscheidet ein System allein mit erheblichen Auswirkungen auf eine Person, können Informationspflichten und Rechte auf menschliche Überprüfung greifen.
- Folgen abschätzen: Kann die Bearbeitung ein hohes Risiko verursachen, klärst und dokumentierst du vor dem Start die Risiken und Schutzmaßnahmen.
Dein Anbieter kümmert sich um Technik und vereinbarte Leistungen. Du entscheidest über den Einsatz im Betrieb. Diese Verantwortung verschwindet nicht mit dem Softwarevertrag. Ob ein Anbieter datenschutzrechtlich Auftragsbearbeiter ist, hängt von seiner tatsächlichen Rolle ab.
Dein Risiko-Check braucht zunächst nur zwei Fragen
Für eine erste betriebliche Einordnung fragst du: Betrifft oder bewertet die KI Menschen? Und wie selbstständig handelt sie?
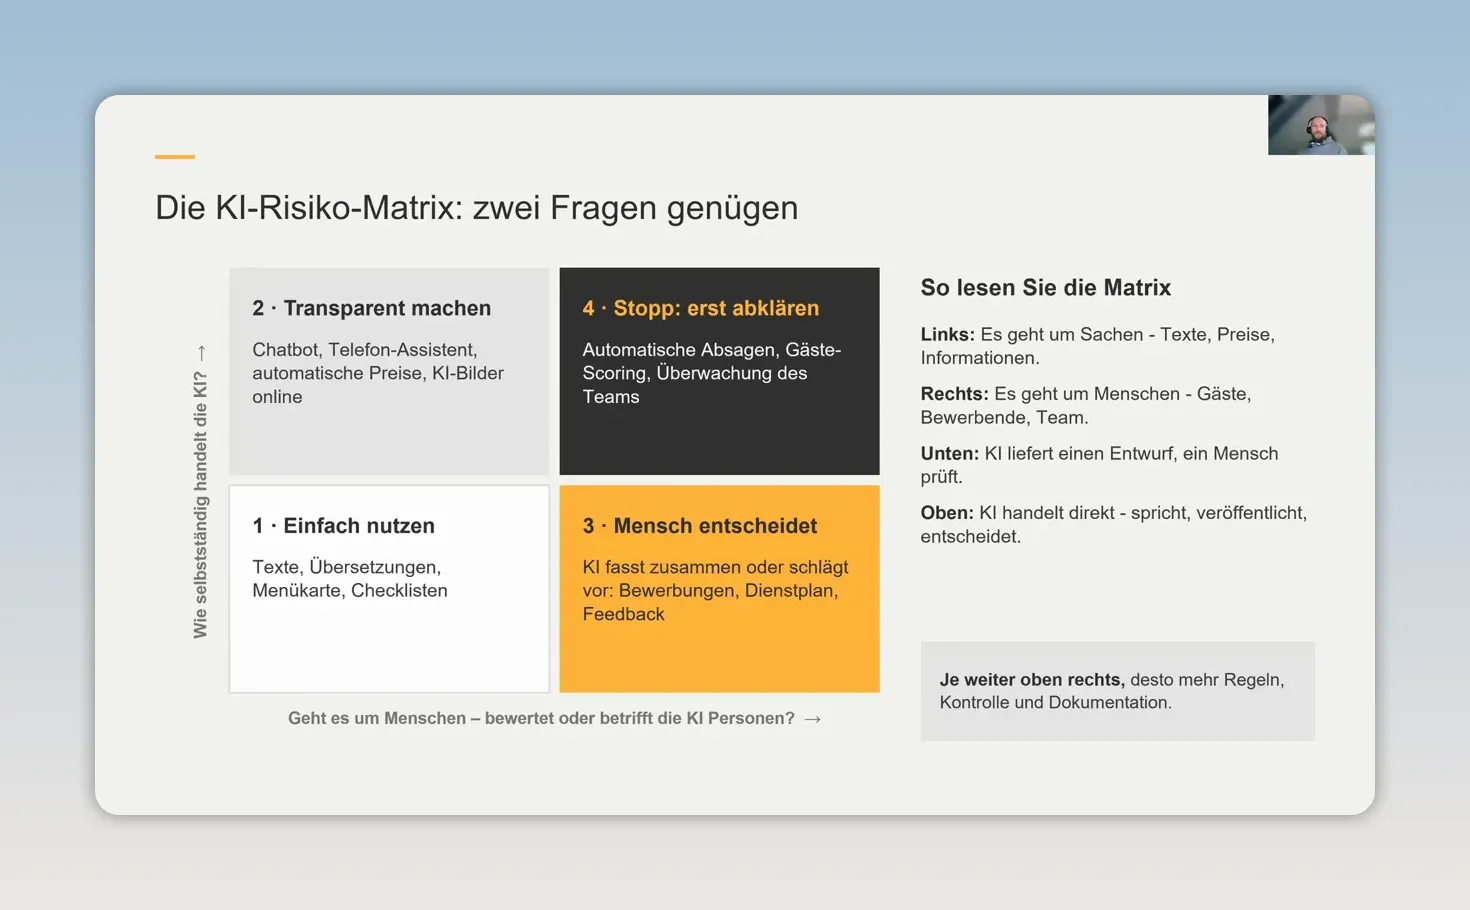
Eine übersetzte Speisekarte, die du anschließend prüfst, ist vergleichsweise unkompliziert. Ein Telefonassistent, der Reservierungen direkt bestätigt, braucht bereits klare Grenzen. Eine Software, die Lebensläufe bewertet und Absagen auslöst, ist erheblich sensibler.
Diese Matrix ersetzt keine rechtliche Einstufung. Sie zeigt dir aber, wo du genauer hinsehen musst. Gerade bei KI-Agenten reichen freundliche Anweisungen nicht: Du brauchst technische Grenzen dafür, was das System zusagen, verändern oder entscheiden darf.
Transparenz schützt dich vor falschen Erwartungen
Bei deinem Chatbot oder Telefonassistenten sollte gleich zu Beginn klar sein, dass eine KI antwortet. Ein versteckter Hinweis in den AGB hilft im direkten Kontakt wenig. Du kannst die Begrüßung beispielsweise so formulieren:
Du sprichst mit dem KI-Assistenten des Hotels. Hier bekommst du Unterstützung bei allgemeinen Fragen. Für Buchungsänderungen wirst du an das Team weitergeleitet.
Bei Bildern unterscheidest du zwischen Bearbeitung und künstlicher Darstellung. Eine aufgehellte Lichtstimmung ist nicht dasselbe wie ein erfundener Hotelbereich. Kennzeichne Visualisierungen eindeutig und stelle keine Ausstattung dar, die dein Haus nicht bietet. Ein KI-Hinweis macht irreführende Werbung nicht automatisch unproblematisch.
Wie groß die Lücke werden kann, zeigte die Willy’s Chocolate Experience 2024: Fantasievolle KI-Werbung versprach eine Süßigkeitenwelt, tatsächlich erwartete die zahlenden Familien eine weitgehend kahle Halle. Für dich heißt das: Dein Marketing darf schöner formulieren, aber keine andere Realität verkaufen.
Auch im Recruiting bleiben Entscheidungen bei Menschen. Ein US-Sprachschulanbieter zahlte nach altersbezogenen automatischen Bewerbungsablehnungen einen Vergleich über 365.000 US-Dollar. Du solltest also nicht nur fragen, ob deine Software schnell arbeitet, sondern nach welchen Kriterien.
Deine KI-Leitlinie in sieben Bausteinen
Für den Anfang genügt eine verständliche Seite. Diese sieben Punkte sollten darauf stehen:
- Zweck: Wofür nutzt du KI, und wofür bewusst nicht?
- Tools: Welche Anwendungen und geschäftlichen Konten sind freigegeben? Prüfe Verträge, Hosting und Trainingsnutzung konkret. Ein Business-Konto garantiert nicht automatisch passende Bedingungen.
- Daten: Welche Angaben dürfen hinein, welche nur nach Prüfung und welche niemals? Eine Datenampel macht das greifbar.
- Menschliche Freigabe: Wer kontrolliert Ergebnisse vor ihrer Verwendung? Ordne die Prüfung nach Fachkompetenz und Vorgang zu.
- Transparenz: Wie informierst du Gäste, Bewerbende und Teammitglieder?
- Zuständigkeit: Wer beantwortet Fragen und nimmt Fehlermeldungen entgegen?
- Lernen: Wie schulst du dein Team, und wann überprüfst du die Regeln?
Ergänzend führst du ein einfaches KI-Inventar: Tool, Zweck, Datenarten, Verarbeitungsorte, Risikoeinschätzung und verantwortliche Person. Eine Excel-Liste reicht zum Start.
KI kann dir beim Entwurf helfen. Beschreibe deinen Betrieb und die eingesetzten Systeme, lass Annahmen ausdrücklich als prüfbedürftig markieren und verbiete erfundene Produktdetails oder Gesetzesartikel. Den Entwurf prüfst du anschließend selbst.
So kommst du in 30 Tagen zur Umsetzung
- Woche 1: Sammle Tools und Anwendungsfälle aus allen Abteilungen.
- Woche 2: Entscheide über Freigaben, Datenampel und Verantwortliche.
- Woche 3: Formuliere die Leitlinie und besprich sie mit deinem Team.
- Woche 4: Passe Hinweise und Datenschutzerklärung an, setze Einstellungen um und schule die Mitarbeitenden.
Danach hältst du das Wissen mit einem regelmäßigen KI-Kaffeeklatsch lebendig: 30 Minuten für Beispiele, Fragen und Erfahrungen. Ergänze bei Bedarf gezielte Schulungen. Überprüfe deine Leitlinie mindestens jährlich und zusätzlich bei neuen Tools oder wesentlichen Änderungen.
Du musst KI nicht ausbremsen. Du musst festlegen, wo sie helfen darf, wer Ergebnisse prüft und wer Verantwortung übernimmt. Genau dafür sind deine Leitplanken da.